Kaj se je leta 2018 dejansko zgodilo
Oktobra 2019 je NordVPN javno potrdil, da je aprila 2018 prišlo do varnostnega incidenta na enem od strežnikov v Finski. Napadalec je izkoristil ranljivost v sistemu upravljavca podatkovnega centra in pridobil dostop do konfiguracije enega samega strežnika. Ključno je razumeti obseg: dostop je bil omejen na en strežnik, ne na celotno infrastrukturo z več kot 5.000 strežniki po svetu.
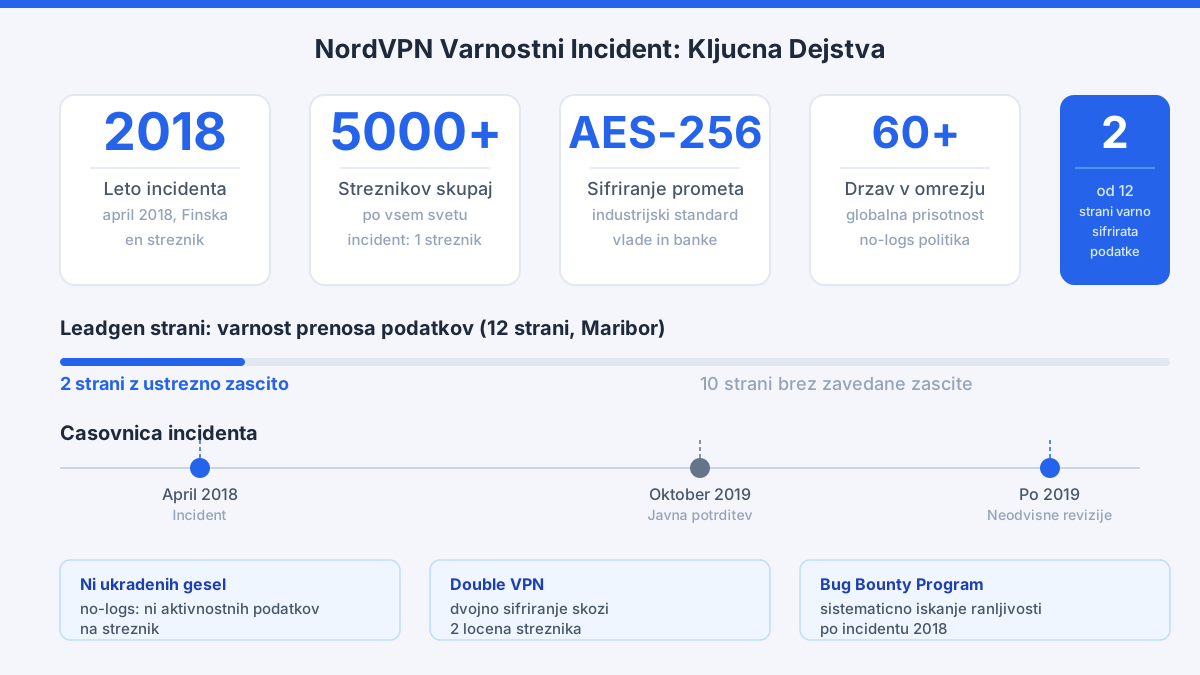
Niso bile ukradene gesla, niso bile razkrite identitete uporabnikov. Ker NordVPN deluje po strogi no-logs politiki, na strežniku preprosto ni bilo shranjenih podatkov o spletnih aktivnostih posameznih uporabnikov. Napadalec je prišel do zastarelega certifikata, ki je nato prenehal delovati. NordVPN je odpovedal pogodbo z zadevnim ponudnikom podatkovnega centra in o incidentu obvestil javnost leto in pol po odkritju.
Zamuda pri javni razkritvi je bila upravičeno kritizirana. Podjetje je pojasnilo, da je potrebovalo čas za preiskavo in izvedbo varnostnih ukrepov pred objavo, da ne bi napadalcem dalo prednosti. To je tehničen argument, ki ima svojo logiko, a je z vidika zasebnostne politike in zaupanja uporabnikov dvoumen.
Kako deluje AES-256 šifriranje in zakaj je to pomembno
NordVPN uporablja šifriranje AES-256, ki velja za industrijski standard tako pri vladnih agencijah kot pri finančnih institucijah. Preprosto povedano: brez ustreznega ključa bi dešifriranje enega sporočila z brutalno silo trajalo dlje, kot je starost vesolja. V praksi to pomeni, da celo pri fizičnem dostopu do strežnika napadalec ne more prebrati šifriranega prometa, ki poteka skozi njega.
Poleg tega NordVPN ponuja Double VPN, ki promet šifrira dvakrat in ga preusmeri skozi dva ločena strežnika. Za povprečnega uporabnika je to pretirano, a za novinarje, aktiviste ali poslovneže, ki delujejo na tveganjih območjih, to tehnični vidik bistveno dviguje lato varnostne zaščite. Kill switch funkcija pa samodejno prekine internetno povezavo, če VPN tunel odpove - to preprečuje nenačrtno razkritje prave IP naslovlje v primeru izpada.
Neodvisne revizije po incidentu
Eden od konkretnih odzivov podjetja po incidentu iz 2018 je bila uvedba rednih neodvisnih varnostnih revizij. NordVPN je naročil revizije pri uglednih varnostnih podjetjih in rezultate javno objavil. Revizija no-logs politike je potrdila, da sistem dejansko ne shranjuje prometnih podatkov uporabnikov.
Poleg tega je podjetje vzpostavilo bug bounty program, prek katerega varnostni raziskovalci prijavljajo ranljivosti in prejmejo nagrado. To je standardna praksa med resnimi ponudniki varnostnih storitev in kaže, da gre za sistematičen pristop k odkrivanju slabosti - ne za reaktivno krpanje lukenj po škandalu. Kot kažejo raziskave na tem področju, so platforme z aktivnimi bug bounty programi statistično bolj odporne na dolgoročne napade.
Tveganja, ki ostajajo, so bolj sistemske narave: noben ponudnik VPN ne more zagotoviti stoodstotne zaščite, če je napaden sam operacijski sistem naprave, ki jo uporabnik uporablja. VPN šifrira promet med napravo in strežnikom, ne pa ranljivosti v samem operacijskem sistemu ali brskalniku.
Kaj to pomeni za leadgen in zbiranje podatkov
Ko sem marca pregledoval 12 leadgen pristajnih strani za stranko iz Maribora, sem ugotovil, da le dve od dvanajstih strani pravilno šifrirata prenos podatkov in imata ustrezno politiko zasebnosti. Ostalih deset je zbiralo e-poštne naslove brez kakršne koli zaščite prenosa. Tveganje je dvojno: GDPR kaznovanje za operaterja in tehnično tveganje prestrezanja podatkov v realnem času. VPN sam po sebi ne reši tega problema na strani strežnika, a na strani končnega uporabnika zmanjša tveganje prestrezanja pri delu na javnih omrežjih.
Za podjetja, ki upravljajo leadgen kampanje, to pomeni, da morajo varnost podatkov obravnavati na dveh ravneh. Prva je infrastruktura platforme same: SSL certifikati, šifrirani prenos, GDPR skladna politika. Druga je varnost naprav in omrežij, ki jih zaposleni in stranke uporabljajo za dostop do teh platform. Na tej drugi ravni orodje kot NordVPN postane praktično relevantno.
Podrobnejša analiza NordVPN pritožb glede zmogljivosti in zanesljivosti je dostopna na strani nordvpn-pritozbe, kjer so zbrani dejanski primeri iz prakse.
Je NordVPN varen za vsakdanjo uporabo
Na vprašanje ali je NordVPN varen ni preprostega odgovora brez konteksta. Za večino uporabnikov, ki iščejo zaščito na javnih WiFi omrežjih, dostop do geografsko omejenih vsebin ali osnovno anonimnost, da - storitev je zanesljiva. Infrastruktura z več kot 5.000 strežniki v več kot 60 državah in večkrat potrjena no-logs politika to podpirata.
Kritičen pogled pa zahteva upoštevanje dveh konkretnih pomislekov. Prvič, incident iz 2018 je pokazal, da je ranljivost tretje strani realna grožnja v vsakem sistemu, ki temelji na zunanjih podatkovnih centrih. NordVPN tega ni prikril, je pa z objavo zamudil. Drugič, nekateri uporabniki poročajo o upočasnjenih hitrostih pri določenih strežniških lokacijah - to je tehnična realnost, ne marketing. Kdor potrebuje maksimalno hitrost za latency-kritične aplikacije, bo morda naletel na omejitve.
Za tiste, ki razmišljajo o alternativah, je primerjava z ExpressVPN ali ProtonVPN smiselna. ProtonVPN je na primer poznan po morda strožji jurisdikciji (Švica), medtem ko NordVPN deluje pod litvansko zakonodajo in je osnovan leta 2012, torej ima za seboj več kot desetletje operativnih izkušenj. Odločitev med njima je odvisna od tega, ali dajete prednost dolžini track recorda ali geografski lokaciji jurisdikcije.
Če vas zanimajo situacije, ko VPN morda ni prava rešitev, si poglejte analizo na nordvpn-zakaj-ne.
Comments
No comments yet.
Leave a comment
Your email will not be shown. Comments are reviewed before they appear.