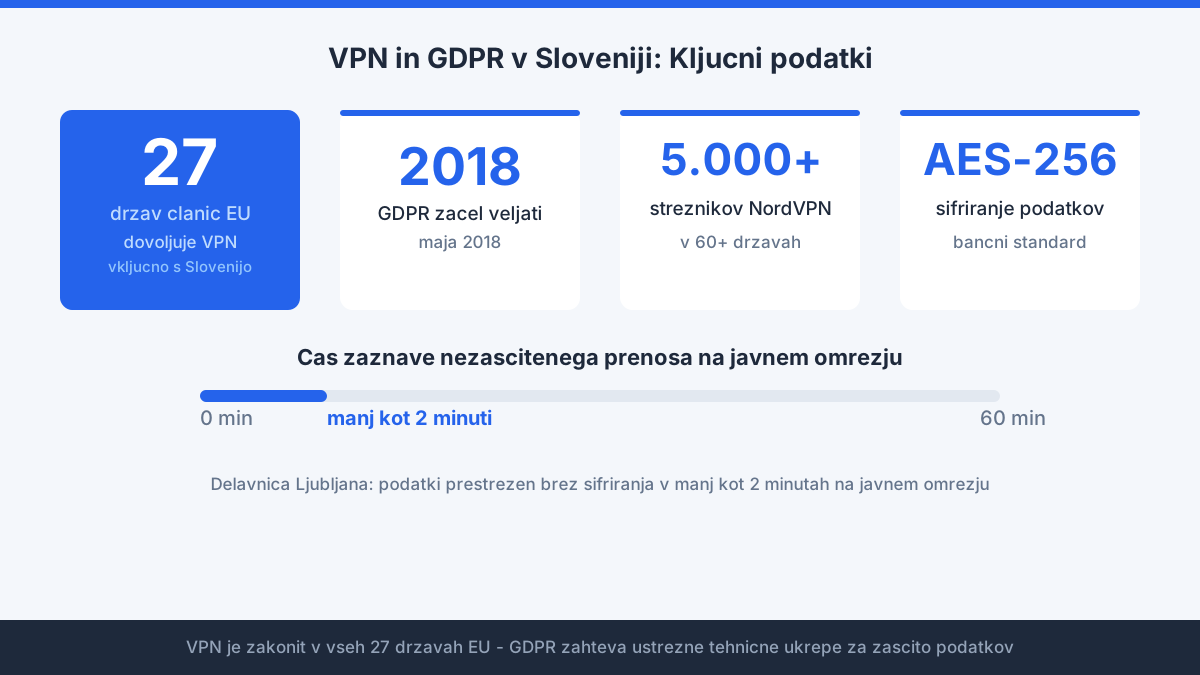
Mnogi si postavljajo vprašanje, ali je sploh dovoljeno uporabljati VPN v Sloveniji. Odgovor je preprost: da, VPN storitve so v Slovenji in celotni Evropski uniji zakonite. Toda regulativa na področju zasebnosti podatkov, zlasti GDPR, ki je začel veljati maja 2018, določa okvir, ki ga morajo upoštevati tako ponudniki VPN-jev kot njihovi uporabniki. Razumevanje tega okvira je praktično koristno, ne le akademsko.
Kaj GDPR pomeni za VPN ponudnike
GDPR (Splošna uredba o varstvu podatkov) velja za vsako podjetje, ki obdeluje podatke državljanov EU, ne glede na to, kje ima sedež. To pomeni, da mora NordVPN, čeprav je litovska storitev pod okriljem Nord Security, upoštevati enaka pravila kot podjetje s pisarno v Ljubljani. Uredba zahteva, da ponudniki jasno razkrijejo, katere podatke zbirajo, kako jih shranjujejo in koliko časa jih hranijo.
V praksi to pomeni, da politika brez beleženja podatkov ni le marketinška obljuba. Ponudnik jo mora biti sposoben dokazati, v idealnem primeru z neodvisno revizijo. NordVPN je svojo politiko brez beleženja podatkov potrdil z neodvisnimi revizijami, kar daje konkretno osnovo za zaupanje. Podrobnosti o tem, kako deluje zasebnostna politika NordVPN, pojasnjuje ločen prispevek na tej strani.
Slovenska zakonodaja in VPN: tehnični vidik
Slovenija kot članica EU neposredno podleže GDPR, poleg tega pa ima Zakon o elektronskih komunikacijah (ZEKom), ki ureja področje komunikacij na nacionalni ravni. Nobeden od teh predpisov ne prepoveduje uporabe VPN tehnologije. Informacijski pooblaščenec, ki je nadzorni organ za varstvo podatkov v Sloveniji, prav tako ni izdal posebnih smernic, ki bi omejevale zasebno ali poslovno uporabo VPN-jev.
Tisto, kar regulativa dejansko nadzira, je ravnanje s podatki. Če podjetje ali posameznik s pomočjo VPN-ja zbirá, prenaša ali obdeluje osebne podatke tretjih oseb, mora to početi skladno z GDPR. To je posebej relevantno za leadgen dejavnosti, kjer obrazci zbirajo kontaktne podatke potencialnih strank.
Zakaj je šifriranje ključno za zbiranje podatkov
Na delavnici v Ljubljani februarja tega leta sem prikazal konkreten primer, ki je prisotne presenetil. Na javnem omrežju sem testiral eno izmed priljubljenih leadgen platform in v manj kot dveh minutah zaznali smo, da se podatki med izpolnjenim obrazcem in strežnikom prenašajo brez šifriranja. Tehnični vidik tega problema se v marketinških ekipah pogosto prezre, ker večina strokovnjakov za pridobivanje leadov ne razume, kako poteka prenos podatkov na ravni protokolov. Praktično gledano pa to pomeni, da podatki o potencialnih strankah niso zaščiteni tako, kot to zahteva GDPR. Nezaščiteno omrežje tako neposredno ogrozí zanesljivost orodij, ki jih uporabljate za zbiranje kontaktov.
VPN rešuje točno ta problem. Ko je promet šifriran, prestrezanje podatkov na javnem omrežju ne razkrije vsebine. AES-256 šifriranje, ki ga NordVPN uporablja za zaščito podatkovnega prometa, je enako šifriranje, ki ga uporablja finančni sektor in vladne institucije. To ni marketinška fraza, to je tehničen standard, ki dejansko preprečuje branje prestreženih podatkov.
Katere države EU VPN ne dovolijo - in zakaj Slovenija ni med njimi
Rusija, Kitajska in nekatere druge države izven EU so VPN-je bodisi prepovedane ali močno omejile. Znotraj Evropske unije takšnih prepovedi ni. Vse 27 držav članic, vključno s Slovenijo, dovoljuje VPN storitve za zasebno in poslovno rabo. Razlika pa nastane pri tem, kako ponudniki ravnajo z vašimi podatki in ali je storitev dejansko zaupanja vredna.
Preden se odločite za določenega ponudnika, je smiselno preveriti, ali je bil kdaj deležen varnostnega incidenta in kako se je nanj odzval. NordVPN je leta 2018 doživel incident na enem od zunanjih strežnikov. Podjetje je incident razkrilo javno in okrepilo varnostne ukrepe. To je jasen znak odgovornega ravnanja, ki ga regulativa EU v bistvu zahteva. Več o tem, ali je NordVPN varen, preberite v namenski analizi.
Poslovni vidik: VPN in GDPR skladnost
Za slovenska podjetja, ki zbirajo podatke o strankah prek spleta, VPN ni le pripomoček za zasebnost. Je del infrastrukture za zagotavljanje GDPR skladnosti, zlasti kadar zaposleni delajo na daljavo ali se povezujejo na javna omrežja. GDPR namreč zahteva, da podjetja sprejmejo ustrezne tehnične ukrepe za zaščito osebnih podatkov. Nešifrirano omrežje tega pogoja ne izpolnjuje.
NordVPN ponuja mrežo z več kot 5.000 strežniki v več kot 60 državah, kar pomeni, da se podjetja ne zaprejo v ozek nabor lokacij. Funkcija CyberSec blokira nevarne domene in oglaševalske sledilce, kar je koristno pri pregledovanju zunanjih virov med delovnim časom. Za ekipe, ki delajo s kontaktnimi bazami in leadgen orodji, to pomeni eno plastjo zaščite več. Preverite tudi celovito recenzijo NordVPN za primerjavo med posameznimi paketi.
Kako preveriti, ali vaš VPN ustreza standardom
Ne vsi VPN-ji so enako zanesljivi z vidika regulatornih zahtev. Pri izbiri ponudnika preverite tri stvari. Prvič, ali obstaja neodvisna revizija politike brez beleženja podatkov. Drugič, kje ima ponudnik sedež in ali ga pokriva ustrezna zakonodaja. Tretjič, kateri protokoli in standardi šifriranja se dejansko uporabljajo.
NordVPN ima sedež v Litvi, ki je članica EU, kar pomeni, da ga GDPR neposredno zavezuje. Protokol NordLynx, ki temelji na WireGuard, zagotavlja hitre in šifrirane povezave. Za slovenskega uporabnika je to zanesljiva osnova za skladnost z lokalnimi in EU zahtevami. Preverite, ali je NordVPN zakonit, za bolj poglobljeno pravno analizo.
Izbira VPN ponudnika, ki je prisoten od leta 2012 in je v tem času zgradil mrežo s tisoči strežniki, ni enako kot izbira novega ponudnika brez dokazane infrastrukture. Dolgoletna prisotnost na trgu ne zagotavlja popolnosti, omogoča pa primerjavo preteklih odzivov na varnostne izzive in pregled javno dostopnih revizij.
Comments
No comments yet.
Leave a comment
Your email will not be shown. Comments are reviewed before they appear.